Firma Ailleron uzyskała certyfikat ISO 27001!
30 października 2026 r.
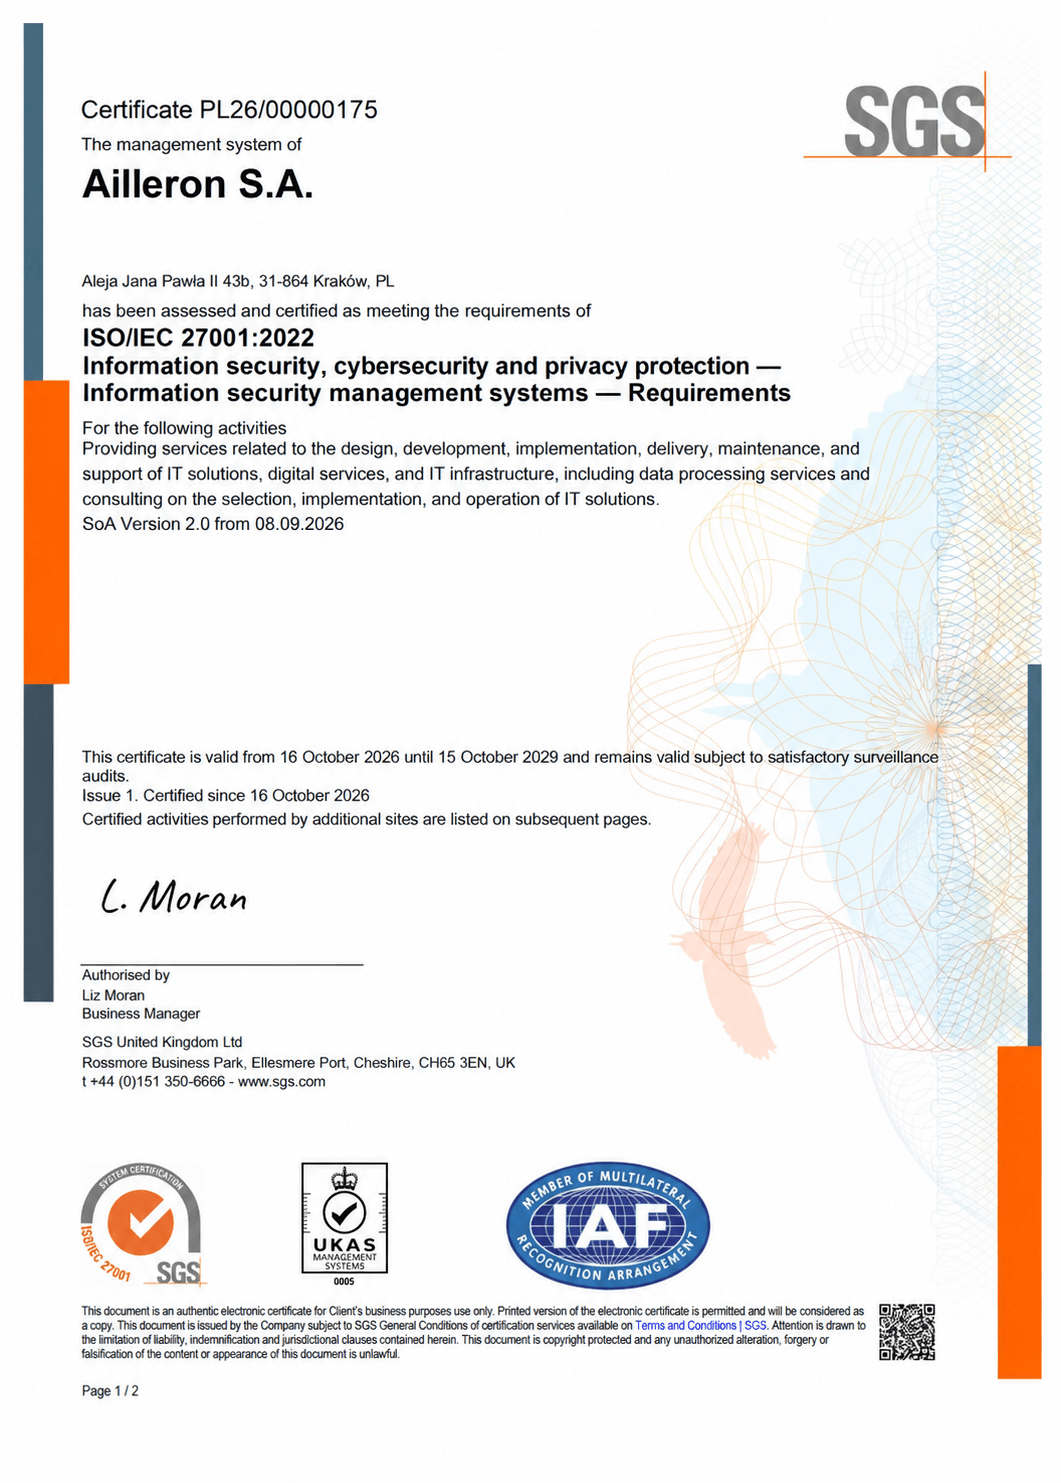
Często powtarzamy, że bezpieczeństwo nie sprowadza się do wyboru odpowiednich technologii, lecz opiera się na konsekwentnym zarządzaniu ryzykiem, jasno określonych zasadach i codziennych działaniach naszych pracowników. To podejście jest głęboko zakorzenione w kulturze organizacyjnej Ailleron. Teraz mamy na to namacalny dowód – uzyskaliśmy certyfikat ISO 27001!
To efekt konsekwentnej pracy nad wdrażaniem i doskonaleniem procesów, które pomagają nam chronić informacje i skuteczniej reagować na potencjalne zagrożenia. Zgodność naszego Systemu Zarządzania Bezpieczeństwem Informacji z międzynarodową normą została potwierdzona w ramach niezależnego audytu certyfikacyjnego.
Certyfikacja obejmuje następujące obszary działalności Ailleron:
- projektowanie rozwiązań informatycznych,
- rozwój i wdrażanie rozwiązań IT,
- dostarczanie, utrzymanie i wsparcie rozwiązań informatycznych,
- świadczenie usług cyfrowych.
- świadczenie usług w zakresie przetwarzania danych,
- utrzymanie i obsługę infrastruktury IT,
- doradztwo w zakresie wyboru, wdrażania i eksploatacji rozwiązań informatycznych.

Uzyskanie certyfikatu ISO 27001 to dla nas ważny kamień milowy. Potwierdza on, że w coraz bardziej cyfrowym świecie bezpieczeństwo informacji, cyberbezpieczeństwo, ochrona prywatności i zgodność z wymogami regulacyjnymi, a także ochrona naszej reputacji i utrzymanie zaufania klientów pozostają naszymi najwyższymi priorytetami.
Rafał Kołecki
Chief Information Security Officer w Ailleron
ISO/IEC 27001:2022 to międzynarodowa norma określająca wymagania dotyczące tworzenia, wdrażania, utrzymywania i ciągłego doskonalenia Systemu Zarządzania Bezpieczeństwem Informacji. Uzyskanie certyfikatu oznacza, że niezależny audyt potwierdził zgodność naszego systemu zarządzania bezpieczeństwem informacji z tymi wymaganiami.
W całej ścieżce certyfikacyjnej nie chodzi jednak wyłącznie o stosowanie narzędzi chroniących przed cyberatakami czy zabezpieczanie dostępu do danych. Równie ważne jest to, jak organizacja rozpoznaje ryzyka, ocenia ich wpływ na swoją działalność, wdraża odpowiednie zabezpieczenia oraz monitoruje ich skuteczność. Systemowe podejście pozwala nam uporządkować te działania i oprzeć je na jasno określonych zasadach, zamiast reagować na zagrożenia dopiero wtedy, gdy dojdzie do wycieku danych lub innego naruszenia.
Dla naszych klientów ma to ogromne znaczenie, ponieważ firmy z sektora finansowego i technologicznego każdego dnia pracują z informacjami, których utrata, ujawnienie lub nieuprawniona modyfikacja mogą mieć poważne konsekwencje. Jednocześnie cyberzagrożenia stają się coraz bardziej złożone, a wymagania dotyczące ochrony danych i bezpieczeństwa informacji stale rosną. W takich warunkach zarządzanie cyberbezpieczeństwem bez spójnych zasad i ustrukturyzowanych procesów staje się niezwykle trudne. Stosowanie norm ISO 27001 pomaga więc organizacjom identyfikować potencjalne zagrożenia, rozpoznawać słabe punkty, oceniać ryzyko i podejmować działania, które ograniczają prawdopodobieństwo incydentów oraz ich możliwe skutki.
W takich warunkach zarządzanie cyberbezpieczeństwem bez spójnych zasad i ustrukturyzowanych procesów staje się niezwykle trudne. Stosowanie norm ISO 27001 pomaga więc organizacjom identyfikować potencjalne zagrożenia, rozpoznawać słabe punkty, oceniać ryzyko i podejmować działania, które ograniczają prawdopodobieństwo incydentów oraz ich możliwe skutki.
Dla klientów i partnerów Ailleron certyfikat stanowi dodatkowe, niezależne potwierdzenie, że kwestie ochrony informacji są objęte uporządkowanym systemem zarządzania, a stosowane przez nas procesy zostały ocenione pod kątem międzynarodowych wymagań.
Z dumą potwierdzam, że uzyskaliśmy certyfikat ISO 27001. To dla nas ważne osiągnięcie i potwierdzenie, że konsekwentnie dbamy o ochronę danych i zasobów firmy, świadomie zarządzamy ryzykiem i działamy zgodnie z obowiązującymi przepisami o ochronie danych, w szczególności danych osobowych (RODO). Nie byłoby to możliwe bez zaangażowania wszystkich zespołów Ailleron, które każdego dnia dbają o bezpieczeństwo w swoich obszarach pracy. Ogromne podziękowania dla wszystkich, którzy przyczynili się do tego sukcesu! To nasze wspólne osiągnięcie!
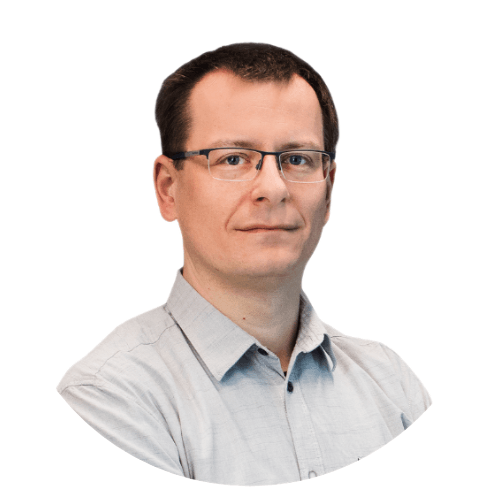
Rafał Kuczyński
Head of IT w Ailleron
Tak rozumiane bezpieczeństwo wymaga współpracy różnych zespołów i uwzględniania ryzyka na każdym etapie cyklu życia oprogramowania. Nie może być wyłącznie odpowiedzialnością działu IT ani pojedynczym zadaniem do sfinalizowania przed uruchomieniem systemu.
W Ailleron kierujemy się przekonaniem, że bezpieczeństwo nie powinno być funkcją dodawaną na końcu projektu, gdy większość decyzji technologicznych została już dawno podjęta. Troska o to powinna być obecna od samego początku współpracy z klientem, jeszcze zanim powstanie pierwszy prototyp produktu lub usługi. Dotyczy to zarówno sposobu projektowania architektury rozwiązania, doboru technologii i zarządzania dostępem do informacji, jak i późniejszych etapów rozwoju, wdrożenia, utrzymania oraz obsługi infrastruktury.
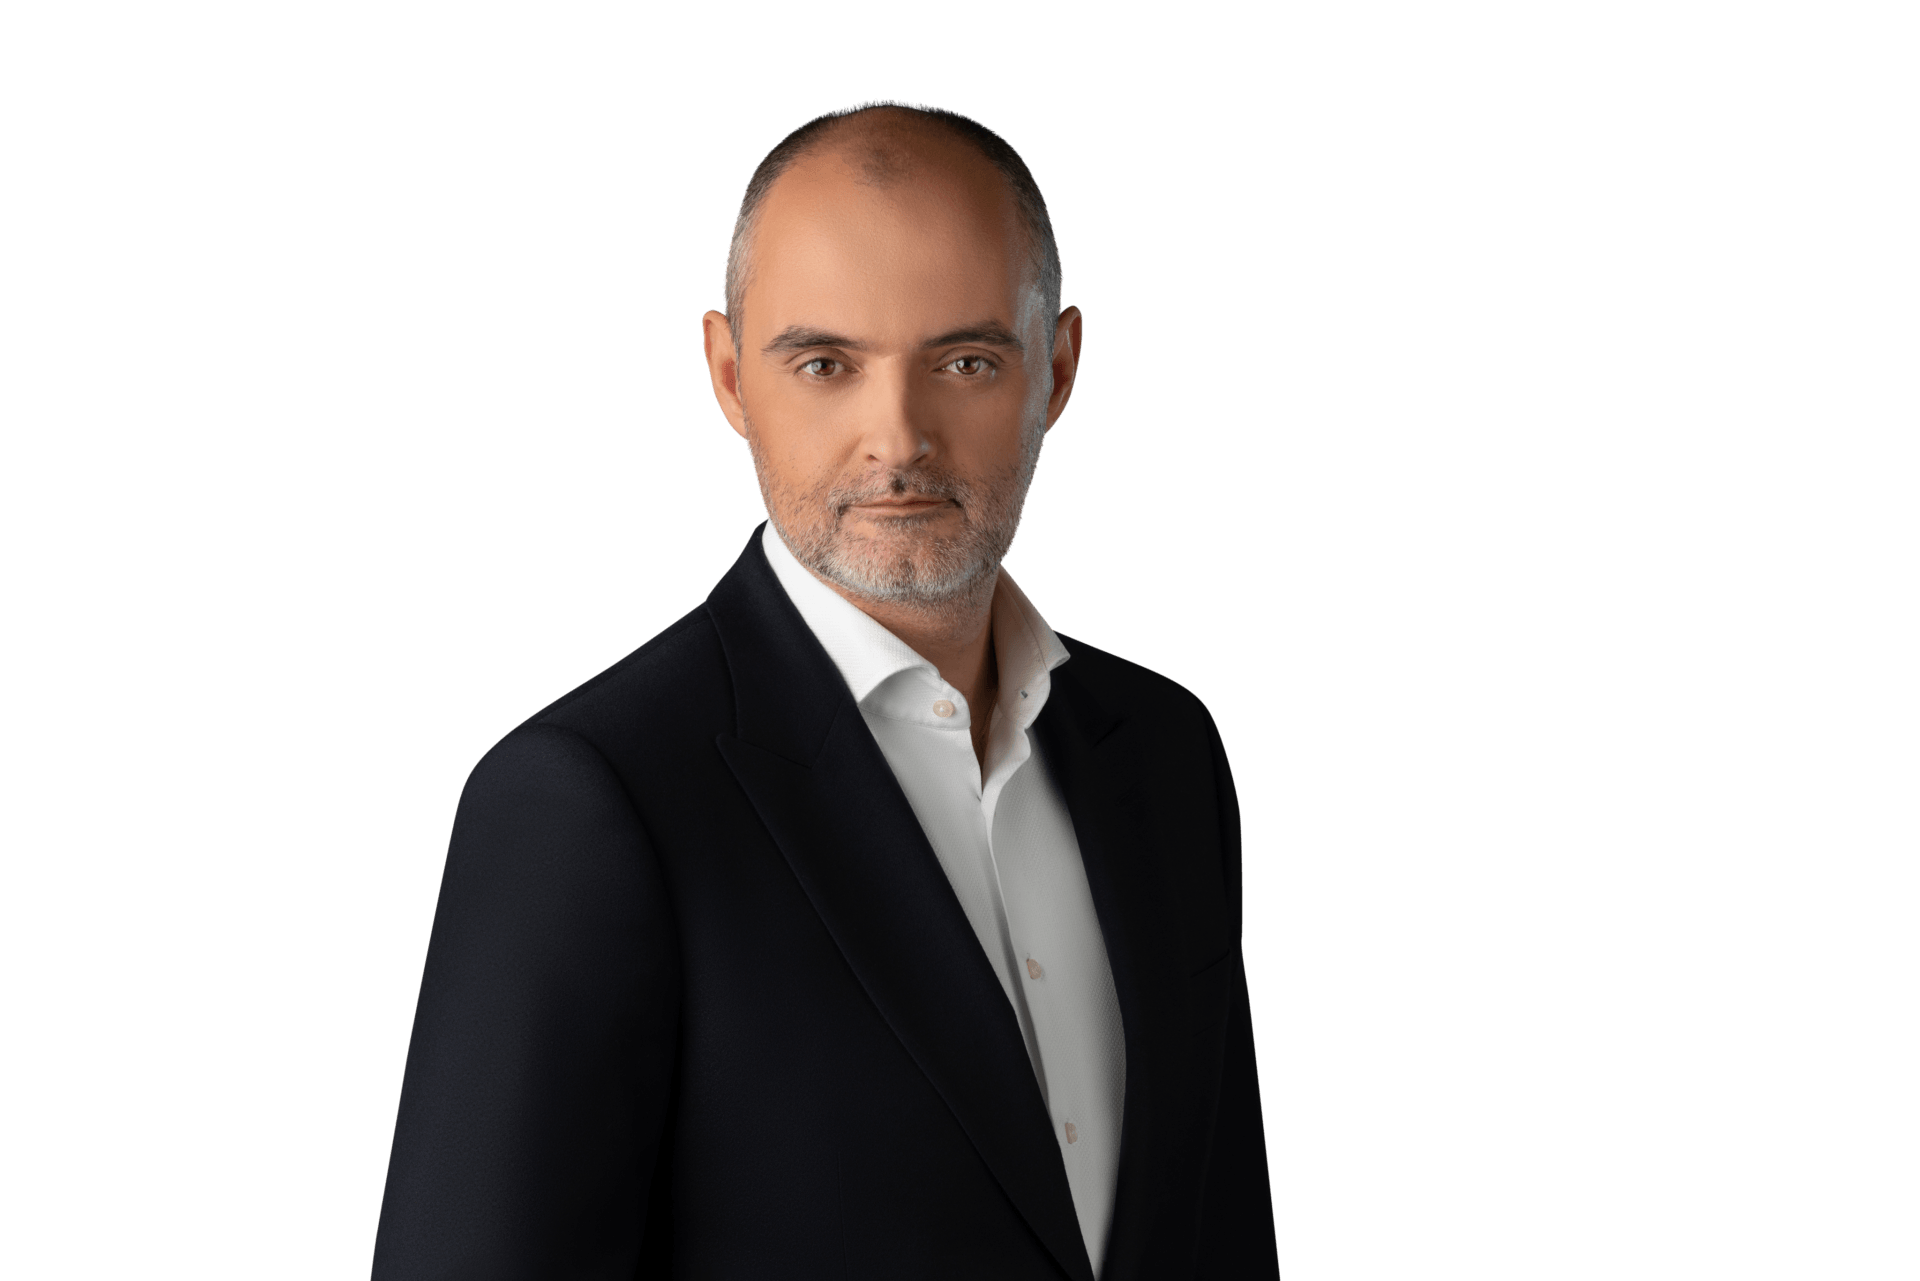
Tomasz Król
Prezes Zarządu Ailleron
Zakończenie procesu certyfikacyjnego to dla nas oczywisty powód do dumy i motywacja do dalszego działania. Wiemy jednak, że bezpieczeństwo nie kończy się na zdobyciu certyfikatu. Przed nami ciągłe doskonalenie i gotowość na nowe wyzwania. Zwłaszcza gdy klienci powierzają nam to, co dla nich najważniejsze – swoje dane, procesy biznesowe, zaufanie.
O firmie Ailleron S.A.
Ailleron to polska spółka technologiczna z ponad 20-letnim doświadczeniem, specjalizująca się w rozwiązaniach fintech dla sektora finansowego. Tworzy i wdraża oprogramowanie dla banków, fintechów i firm leasingowych – od bankowości cyfrowej i aplikacji mobilnych po systemy danych i automatyzację procesów. Firma działa globalnie, obsługuje klientów w kilkudziesięciu krajach i jest notowana na Giełdzie Papierów Wartościowych od 2011 roku.